
-i6a77249e192b0.png)

Bir Hacker Bir Bilgisayarı Gerçekten Nasıl Ele Geçirir?
Bir bilgisayarın ele geçirilmesi filmlerdeki gibi birkaç saniyede gerçekleşmez. Güvenlik açıklarından oltalama saldırılarına ve sosyal mühendisliğe kadar siber saldırganların kullandığı yöntemleri ve korunmanın temel yollarını inceliyoruz.
30/08/2026 14:00 | Son Güncelleme : 16/09/2026 18:52 | Netosfer
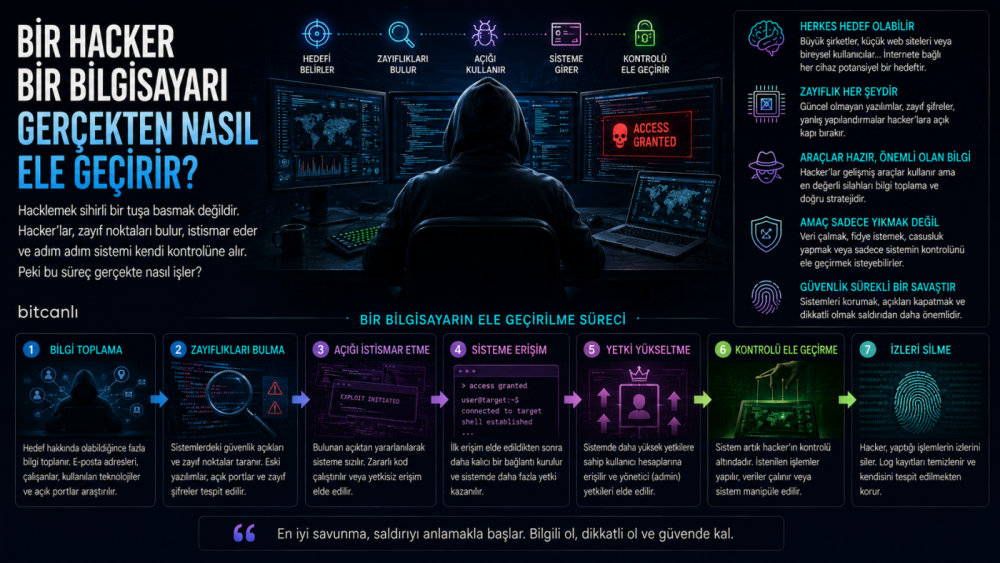
Filmlerde bir hacker birkaç saniye içinde bilgisayara sızar; ekranda yeşil kodlar akar, şifreler kırılır ve sistem bir anda kontrol altına alınır. Gerçek dünyadaki siber saldırılar ise genellikle bundan çok daha farklı ve karmaşık bir süreçtir.
Başarılı bir saldırının arkasında çoğu zaman yalnızca teknik bir açık bulunmaz. Saldırganlar hedef sistem hakkında bilgi toplamaktan kullanıcıları kandırmaya, güvenlik açıklarını araştırmaktan ele geçirilen hesapları kullanmaya kadar birçok farklı yöntemi bir arada kullanabilir.
Üstelik saldırıların önemli bir bölümü bilgisayardan önce insanı hedef alır.
Hacker Kimdir?
"Hacker" kelimesi günlük kullanımda çoğu zaman doğrudan suçla ilişkilendirilir. Oysa hacker, temel olarak bilgisayar sistemlerinin nasıl çalıştığını derinlemesine anlayan kişiyi ifade eder.
Güvenlik araştırmacıları sistemlerdeki açıkları bularak bunların kapatılmasına yardımcı olabilir. Kötü niyetli saldırganlar ise aynı tür güvenlik açıklarını izinsiz erişim, veri hırsızlığı veya başka zararlı amaçlarla kullanmaya çalışabilir.
Bu nedenle hacker kavramını tek başına suçla eş anlamlı görmek doğru değildir.
İlk Adım: Bilgi Toplamak
Bir siber saldırının arkasında çoğu zaman hazırlık süreci bulunur. Saldırganlar hedef hakkında mümkün olduğunca fazla bilgi edinmeye çalışabilir.
Kullanılan işletim sistemi, açıkta bulunan hizmetler, kullanılan yazılımlar, şirket çalışanlarının iletişim bilgileri veya internete açık sistemler gibi bilgiler saldırının sonraki aşamalarında kullanılabilir.
Bu nedenle bilgi toplama, siber güvenliğin hem saldırı hem de savunma tarafında önemli bir aşamadır.
Güvenlik Açıkları Nasıl Kullanılır?
Hiçbir karmaşık yazılımın tamamen hatasız olması garanti edilemez. Programlarda veya sistemlerin yapılandırılmasında güvenlik açıkları ortaya çıkabilir.
Bir güvenlik açığı, saldırganın normalde sahip olmaması gereken bir erişim veya yetki elde etmesine olanak sağlayabilir. Açığın etkisi kullanılan sisteme göre değişir ve her güvenlik açığı doğrudan bilgisayarın ele geçirilmesine yol açmaz.
Bu nedenle yazılımların güncel tutulması ve güvenlik açıklarının zamanında kapatılması büyük önem taşır.
Şifreler Neden Hâlâ Önemli?
Hesaplar, saldırganların en sık hedeflediği noktalardan biridir. Özellikle kolay tahmin edilebilen veya başka platformlarda da kullanılan şifreler hesabın ele geçirilme riskini artırabilir.
Doğum tarihi, telefon numarası veya yaygın şifre kalıpları gibi tahmin edilmesi kolay bilgiler güvenli bir parola için iyi seçenekler değildir.
Uzun, benzersiz ve her hesap için farklı kullanılan parolalar saldırıların önemli bir bölümünü zorlaştırabilir.
Oltalama Saldırıları
Siber saldırıların her zaman karmaşık teknikler gerektirmediğini gösteren en önemli örneklerden biri oltalama saldırılarıdır.
Saldırgan, kullanıcıya gerçek bir şirketten geliyormuş gibi görünen bir e-posta veya mesaj gönderebilir. Mesajdaki bağlantı da gerçek bir internet sitesine benzeyen sahte bir giriş sayfasına yönlendirebilir.
Kullanıcı burada bilgilerini kendi isteğiyle girdiğinde saldırgan hesap bilgilerini ele geçirebilir.
Bu nedenle siber güvenlik yalnızca bilgisayar sistemlerini korumakla değil, kullanıcıların karşılaştıkları mesajları ve bağlantıları doğru değerlendirmesiyle de ilgilidir.
Zararlı Dosyalar
Bazı saldırılar kullanıcıların açtığı dosyalar üzerinden gerçekleştirilmeye çalışılır. Sahte bir fatura, kargo bildirimi veya iş belgesi gibi görünen bir dosya zararlı yazılım içerebilir.
Dosyanın açılması her zaman bilgisayarın ele geçirileceği anlamına gelmez. Ancak kötü amaçlı yazılım çalıştırıldığında sistemin güvenliği tehlikeye girebilir.
Bu nedenle özellikle beklenmeyen kişilerden gelen dosyaların açılmadan önce dikkatle kontrol edilmesi gerekir.
Uzaktan Kontrol Mümkün mü?
Bir saldırgan sisteme zararlı yazılım yerleştirmeyi veya başka bir yöntemle yetkisiz erişim elde etmeyi başarırsa, bazı durumlarda uzaktan kontrol sağlayabilir.
Böyle bir erişimin kapsamı kullanılan yönteme ve elde edilen yetkilere bağlıdır. Saldırgan yalnızca belirli verilere ulaşabileceği gibi, daha geniş sistem erişimi elde etmeye de çalışabilir.
Modern güvenlik çözümleri şüpheli işlemleri ve olağandışı davranışları tespit ederek bu tür saldırıları engellemeye çalışır.
Şirketler Neden Hedef Oluyor?
Kurumsal sistemler saldırganlar için özellikle değerli olabilir. Şirketlerde müşteri bilgileri, finansal kayıtlar, çalışan verileri, ticari belgeler ve fikrî mülkiyet gibi önemli bilgiler bulunabilir.
Ayrıca tek bir hesabın ele geçirilmesi, saldırganın daha büyük bir kurumsal sisteme ulaşmasına imkân verebilir.
Bu nedenle şirketlerin yalnızca bilgisayarlarını değil, kullanıcı hesaplarını, ağlarını ve çalışanlarını da koruması gerekir.
Sosyal Mühendislik
Bazen bir bilgisayardaki teknik açığı kullanmaya bile gerek kalmaz. Saldırgan, doğrudan kullanıcıyı kandırarak ihtiyaç duyduğu bilgiyi elde etmeye çalışabilir.
Örneğin kendisini teknik destek çalışanı gibi tanıtan bir kişi kullanıcıdan şifresini veya doğrulama kodunu isteyebilir.
İnsan davranışlarını manipüle ederek bilgi veya erişim elde etmeye yönelik bu yöntemler genel olarak sosyal mühendislik kapsamında değerlendirilir.
Bu durum siber güvenliğin önemli bir gerçeğini ortaya koyar: En güçlü teknik güvenlik sistemleri bile dikkatsiz kullanıcı davranışları karşısında risk altında olabilir.
Güçlü Şifreler Neden Önemli?
Her hesapta farklı ve güçlü bir şifre kullanmak, hesap güvenliğinin temel adımlarından biridir.
Aynı şifrenin birden fazla platformda kullanılması özellikle risklidir. Bir hizmette meydana gelen veri sızıntısı sonucunda şifre açığa çıkarsa, saldırgan aynı bilgileri başka hesaplarda da deneyebilir.
Bu nedenle parola yöneticileri ve benzersiz şifreler, kullanıcıların hesap güvenliğini artırmasına yardımcı olabilir.
İki Faktörlü Doğrulama
Şifrelerin ele geçirilmesi durumunda ikinci bir doğrulama katmanı önemli bir koruma sağlayabilir.
İki faktörlü doğrulama sistemlerinde kullanıcıdan şifrenin yanında telefon üzerinden alınan bir kod, kimlik doğrulama uygulamasından oluşturulan bir kod veya fiziksel güvenlik anahtarı gibi ikinci bir doğrulama yöntemi istenir.
Bu yöntem, yalnızca şifreye dayanan hesaplara kıyasla hesabın ele geçirilmesini önemli ölçüde zorlaştırabilir.
Siber Güvenlik Bir Yarış Gibidir
Siber güvenlik sürekli değişen bir alan. Yeni saldırı yöntemleri ortaya çıktıkça güvenlik araştırmacıları ve şirketler yeni savunma yöntemleri geliştiriyor.
Bir güvenlik açığı kapatılıyor, ardından başka bir açık keşfedilebiliyor. Yeni bir saldırı yöntemi ortaya çıktığında güvenlik sistemleri buna karşı güncelleniyor.
Bu nedenle siber güvenlik bir kez kurulup tamamlanan bir sistem değil, sürekli devam eden bir süreçtir.
En Güçlü Savunma
Günümüzde antivirüs yazılımlarından güvenlik duvarlarına, çok faktörlü doğrulamadan gelişmiş tehdit algılama sistemlerine kadar çok sayıda güvenlik teknolojisi bulunuyor.
Ancak teknoloji tek başına yeterli değil. Güçlü parolalar kullanmak, hesaplarda çok faktörlü doğrulamayı etkinleştirmek, yazılımları güncel tutmak ve şüpheli bağlantı veya dosyalara karşı dikkatli olmak da en az teknik güvenlik önlemleri kadar önemli.
Çünkü birçok siber saldırı doğrudan bilgisayara ulaşmaya çalışmadan önce kullanıcıya ulaşır.
Bilgisayarı ele geçirmek için her zaman filmlerdeki gibi karmaşık kodlar gerekmez. Bazen bir güvenlik açığı, bazen çalınmış bir parola, bazen de tek bir yanlış tıklama saldırının başlangıcı olabilir.
Editör Notu
Bu içerik, siber güvenlik, sosyal mühendislik, ağ güvenliği ve bilgi güvenliği üzerine yapılan çalışmalar temel alınarak hazırlanmıştır.






Bunlar da ilginizi çekebilir
Zaman Yolculuğu Gerçekten Mümkün mü?
Zaman yolculuğu yalnızca bilim kurgu mu? Görelilik teorisinden zaman genişlemesine, solucan deliklerinden geçmişe yolculuk paradokslarına kadar bilimin bu gizemli konuya verdiği cevapları keşfedin.
2 hafta önce
Evrenden Daha Büyük Bir Şey Var mı?
Evrenin bir sınırı var mı? Sonsuz mu, yoksa sonlu ama sınırsız mı? Gözlemlenebilir evrenin ötesinde ne olduğunu ve çoklu evren fikrinin bilimdeki yerini keşfedin.
2 hafta önce
Evrende Bir Son Var mı?
Evren sonsuza kadar genişlemeye devam mı edecek, yoksa bir gün tamamen farklı bir sona mı ulaşacak? Büyük Donma, Büyük Çöküş ve Büyük Yırtılma gibi senaryolar, kozmosun uzak geleceğine dair farklı ihtimalleri ortaya koyuyor.
2 hafta önce