
-i6a77249e192b0.png)

AI Security Nedir? Yapay Zekâ Sistemleri Siber Saldırılara Karşı Nasıl Korunuyor?
AI Security, LLM'lerden AI Agent'lara kadar yapay zekâ sistemlerini siber saldırılara, veri sızıntılarına ve yetkisiz erişimlere karşı korumayı amaçlıyor. Peki yapay zekâ sistemlerinde hangi güvenlik tehditleri bulunuyor ve bu risklere karşı nasıl önlem alınıyor?
23/08/2026 16:00 | Son Güncelleme : 16/09/2026 18:55 | Netosfer
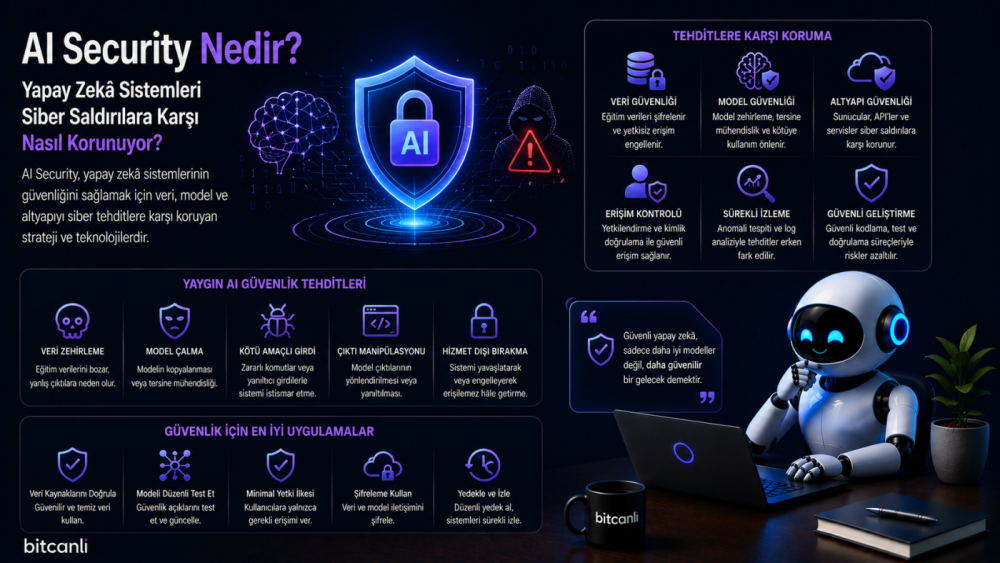
Yapay zekâ sistemleri artık yalnızca metin üreten yazılımlar değildir. Büyük dil modelleri (LLM), AI Agent'lar ve otonom sistemler; veritabanlarına erişebilir, dosya okuyabilir, API'leri kullanabilir ve şirket altyapılarıyla doğrudan etkileşime girebilir.
Bu durum, yapay zekâ sistemlerini siber saldırılar açısından yeni bir hedef hâline getirmiştir. Modelin manipüle edilmesi, hassas verilerin ele geçirilmesi veya AI Agent'ın kötüye kullanılması ciddi güvenlik riskleri oluşturabilir.
Bu riskleri önlemeye yönelik çalışmaların tamamı AI Security (Yapay Zekâ Güvenliği) kapsamında değerlendirilir.
OpenAI, Microsoft, Google, Anthropic, NVIDIA ve OWASP gibi kuruluşlar, yapay zekâ sistemlerinin güvenliğini artırmaya yönelik standartlar, rehberler ve güvenlik yöntemleri geliştirmektedir.
AI Security Nedir?
AI Security, yapay zekâ modellerini, veri kaynaklarını, AI Agent sistemlerini ve ilgili altyapıları siber saldırılara, kötüye kullanıma ve yetkisiz erişimlere karşı korumayı amaçlayan güvenlik disiplinidir.
Amaç;
- Yapay zekâ sistemlerini korumak,
- Hassas verileri güvence altına almak,
- AI Agent'ların kötüye kullanılmasını önlemek,
- Güvenli yapay zekâ altyapıları oluşturmak.
AI Security Nasıl Sağlanır?
Genel süreç şu şekildedir:
1. Risk Analizi Yapılır
Sistemin model, veri, API ve araç kullanımından kaynaklanan saldırı yüzeyleri belirlenir.
2. Kimlik Doğrulama Uygulanır
Kullanıcıların ve sistemlerin kimliği doğrulanarak yetkisiz erişimler engellenir.
3. Yetkilendirme Yapılır
Her kullanıcının veya AI Agent'ın hangi verilere ve araçlara erişebileceği sınırlandırılır.
4. Güvenlik Katmanları Eklenir
Guardrail'ler, filtreler, erişim politikaları ve güvenlik kontrolleri uygulanır.
5. Sürekli İzleme Yapılır
Şüpheli istekler, olağandışı araç kullanımı ve güvenlik olayları izlenir.
6. Olaylara Müdahale Edilir
Bir saldırı veya veri sızıntısı tespit edildiğinde erişimler sınırlandırılır ve gerekli müdahale süreçleri başlatılır.
AI Security Neden Önemlidir?
Yapay zekâ sistemleri şirket verilerine ve harici araçlara erişebildiğinde saldırıların etkisi de büyüyebilir.
Yeterli güvenlik önlemleri alınmazsa;
- Hassas şirket verileri açığa çıkabilir.
- AI Agent'lar yetkisiz işlemler gerçekleştirebilir.
- Zararlı araç çağrıları yapılabilir.
- Prompt Injection saldırıları başarılı olabilir.
- Model veya sistem kaynakları kötüye kullanılabilir.
AI Security, bu riskleri tamamen ortadan kaldırmayı değil, uygun güvenlik mimarileri ve kontrolleriyle azaltmayı amaçlar.
AI Security'nin Temel Bileşenleri
Authentication
Kullanıcıların ve sistemlerin kimliğinin doğrulanmasını sağlar.
Authorization
Kullanıcı veya AI Agent'ın hangi kaynaklara erişebileceğini belirler.
Encryption
Verilerin aktarım ve depolama sırasında korunmasına yardımcı olur.
AI Guardrails
Modelin belirlenen güvenlik ve kullanım politikaları içerisinde çalışmasını destekler.
Monitoring
Model, API, araç ve kullanıcı etkileşimlerinin izlenmesini sağlar.
Incident Response
Güvenlik olaylarının tespit edilmesi ve müdahale edilmesi sürecidir.
AI Security Tehditleri
Prompt Injection
Saldırganın modelin talimatlarını manipüle ederek sistemin istenmeyen davranışlar sergilemesini sağlamaya çalışmasıdır.
Jailbreak
Modelin güvenlik ve kullanım kısıtlamalarını aşmasını sağlamaya yönelik girişimlerdir.
Data Leakage
Modelin veya bağlı sistemlerin hassas bilgileri yetkisiz kişilere aktarmasıdır.
Tool Abuse
AI Agent'ın sahip olduğu araçların veya API erişimlerinin amaç dışı kullanılmasını ifade eder.
Model Theft
Model ağırlıklarının veya modelle ilgili hassas varlıkların ele geçirilmesi riskidir.
Adversarial Attacks
Modelin yanlış sonuç üretmesini sağlamak amacıyla özel olarak hazırlanmış girdilerin kullanıldığı saldırılardır.
Nerelerde Kullanılıyor?
Kurumsal Yapay Zekâ
Şirket içi AI sistemlerinin, verilerin ve kullanıcı erişimlerinin korunmasında kullanılır.
AI Agent
Agent'ların dosya, API, veritabanı ve diğer araçlara erişimini kontrol etmek için önemlidir.
Finans
Finansal verilerin ve AI destekli uygulamaların korunmasında kullanılabilir.
Sağlık
Hasta verilerinin ve tıbbi AI sistemlerinin güvenliğinin sağlanmasında önem taşır.
Kamu Kurumları
Hassas verilerin işlendiği yapay zekâ uygulamalarında güvenlik kontrolleri uygulanabilir.
Bulut Yapay Zekâ
Model API'lerinin, kullanıcı erişimlerinin ve veri akışlarının korunmasına yardımcı olur.
AI Security'nin Avantajları
Veri Güvenliği
Hassas bilgilerin yetkisiz erişimlere karşı korunmasına yardımcı olur.
Güvenilir AI Agent
Agent'ların yalnızca izin verilen araçları ve kaynakları kullanmasını sağlayabilir.
Daha Güvenli API Kullanımı
Kimlik doğrulama ve yetkilendirme mekanizmaları sayesinde yetkisiz API erişimleri azaltılabilir.
Kurumsal Güven
Yapay zekâ sistemlerinin daha kontrollü ve güvenli şekilde kullanılmasına yardımcı olur.
Karşılaşılan Zorluklar
Yeni Saldırı Türleri
Yapay zekâ teknolojileri geliştikçe mevcut tehditlere ek olarak yeni saldırı yöntemleri de ortaya çıkabilir.
Çok Katmanlı Mimari
LLM, RAG, Tool Calling, API ve veri tabanlarının birlikte çalıştığı sistemlerde her katmanın ayrı ayrı korunması gerekir.
Sürekli Güncelleme
Güvenlik politikalarının ve kontrollerinin yeni tehditlere göre düzenli olarak güncellenmesi gerekir.
Performans
Ek güvenlik kontrolleri bazı sistemlerde gecikme, hesaplama maliyeti veya kullanım karmaşıklığı oluşturabilir.
AI Security ile AI Safety Arasındaki Fark
AI Security
Siber saldırılar, yetkisiz erişim, veri güvenliği ve sistem altyapısının korunmasına odaklanır.
AI Safety
Yapay zekâ sistemlerinin güvenli, kontrollü ve insanlara zarar vermeyecek şekilde davranmasına odaklanır.
İki alan birbiriyle bağlantılı olsa da aynı kavram değildir.
AI Security ile Cyber Security Arasındaki Fark
Cyber Security
Bilgi sistemlerini, ağları, cihazları, uygulamaları ve verileri genel olarak korumayı amaçlar.
AI Security
Özellikle yapay zekâ modellerinin, LLM'lerin, AI Agent'ların ve bunların kullandığı veri ve araç altyapılarının güvenliğine odaklanır.
AI Security bu nedenle siber güvenliğin yapay zekâya özgü tehditleri ele alan önemli bir alanıdır.
Gelecekte AI Security
Yapay zekâ sistemleri daha fazla veri ve araca eriştikçe güvenlik gereksinimlerinin de artması beklenmektedir.
Öne çıkan gelişmeler arasında;
- AI Agent sistemlerine yönelik yeni güvenlik standartlarının geliştirilmesi,
- LLM güvenlik rehberlerinin daha yaygın kullanılması,
- AI Gateway ve MCP tabanlı sistemler için yeni güvenlik çözümlerinin geliştirilmesi,
- Multimodal AI sistemlerine yönelik yeni saldırı türlerinin ve savunma yöntemlerinin ortaya çıkması,
- AI Security'nin kurumsal siber güvenlik ekiplerinde daha önemli bir uzmanlık alanı hâline gelmesi
yer alıyor.
Sık Sorulan Sorular
AI Security nedir?
Yapay zekâ modellerini, AI Agent'ları, verileri ve ilgili altyapıları siber saldırılara ve yetkisiz erişimlere karşı korumayı amaçlayan güvenlik disiplinidir.
AI Security neden önemlidir?
Veri sızıntıları, yetkisiz erişimler, prompt injection ve AI Agent'ların kötüye kullanılması gibi risklerin azaltılmasına yardımcı olur.
AI Security ile AI Safety aynı mı?
Hayır. AI Security ağırlıklı olarak siber güvenlik ve altyapı korumasına odaklanırken AI Safety, yapay zekânın güvenli ve kontrollü davranışını ele alır.
AI Security ile Cyber Security aynı mı?
Hayır. Cyber Security genel bilgi sistemlerini korurken AI Security, özellikle yapay zekâ sistemlerine özgü tehditlere ve güvenlik gereksinimlerine odaklanır.
Gelecekte daha yaygın olacak mı?
Yapay zekânın şirket sistemlerinde ve otonom uygulamalarda daha fazla kullanılmasıyla AI Security'nin öneminin artması beklenmektedir.
Kaynaklar
OWASP – Top 10 for LLM Applications, NIST – AI Risk Management Framework, Microsoft – AI Security Documentation, Google – Secure AI Framework (SAIF), IEEE Xplore Digital Library, arXiv – Artificial Intelligence Security: Threats, Challenges and Defenses
Editör Notu
Bu içerik Bitcanli Editörü tarafından hazırlanmıştır. İçerikte yer alan bilgiler yalnızca bilgilendirme amacı taşımaktadır. AI Security alanı hızla gelişmekte olup, yapay zekâ sistemlerinin güvenli şekilde kullanılabilmesi için kritik öneme sahiptir. Güncel güvenlik standartlarının, akademik araştırmaların ve teknik dokümanların düzenli olarak takip edilmesi önerilir.






Bunlar da ilginizi çekebilir
-i6a7b8e2f41de7-700x394.png)
Yapay Zekâ Şirketleri Kendi İnternetini Kuruyor: AI Trafiği Neden Bu Kadar Büyüdü?
Yapay zekâ sistemleri büyüdükçe binlerce GPU arasında taşınan veri de artıyor. AI networking teknolojileri, teknoloji şirketlerinin veri merkezi altyapısını yeniden şekillendiriyor.
1 ay önce
Inference Labs Nedir? Doğrulanabilir Yapay Zekâ (Verifiable AI) Altyapısı Nasıl Çalışır?
Yapay zekâ bir sonuç ürettiğinde ona neden güvenelim? Inference Labs, AI çıktılarının gerçekten nasıl üretildiğini kriptografik kanıtlarla doğrulamayı amaçlıyor.
1 ay önce
Atoma Network Nedir? Merkeziyetsiz Yapay Zekâ Çıkarım (AI Inference) Ağı Nasıl Çalışır?
Yapay zekâ çalışırken verileriniz ve modelin kendisi gerçekten güvende mi? Atoma, AI çıkarımını merkeziyetsiz altyapı, doğrulanabilir hesaplama ve gizli işlem teknolojileriyle yeniden ele alıyor.
1 ay önce